幣安 63 億美元攻擊事件解析
幣安 63 億美元攻擊事件解析
2026 年 11 月 5 日 · 作者:BSOS 執行長 Daniel Huang、區塊鏈資安研究員 Kai Chen
重點摘要
- 2026 年 10 月 29 日,攻擊者自幣安十條區塊鏈的熱錢包轉出約 63 億美元,主要轉移在約 20 分鐘內完成,是目前已知金額最大的加密貨幣竊案。TRM Labs、Chainalysis 與 FBI 均將其歸因於北韓駭客組織 TraderTraitor。
- 幣安 11 月 3 日公布的初步調查報告確認了入侵路徑。攻擊者先以假求職面試誘使一名工程師把惡意程式下載到工作電腦;再透過幣安內部的 AI 工具,從這台電腦擴散到另外兩名工程師的電腦;在其中一台找到具容器部署權限的權杖;最後用這枚權杖在內部環境部署惡意容器,取得錢包交易簽署服務的未授權存取,在正常提幣流程之外發起交易。幣安表示未發現私鑰外洩,但尚未說明簽署服務為何接受這些請求。
- EIP-7702 並非根本原因:未使用 7702 的比特幣等九條鏈同樣遭轉出資產。7702 在以太坊上的作用,是讓攻擊者取得熱錢包的持續控制權。
- 持有數位資產的機構可以從這起事件回頭檢查兩件事:哪些系統能向簽名系統送出請求,以及簽名系統會核准哪些內容。
一、事件概要
10 月 29 日晚間(UTC),幣安的熱錢包在多條鏈上同時流出資金。攻擊者在約 20 分鐘內完成大部分轉移,十條鏈的熱錢包則在約 30 分鐘內全部失守。區塊鏈分析公司 TRM Labs 與 Chainalysis 將事件歸因於北韓 TraderTraitor,FBI 隨後正式確認。
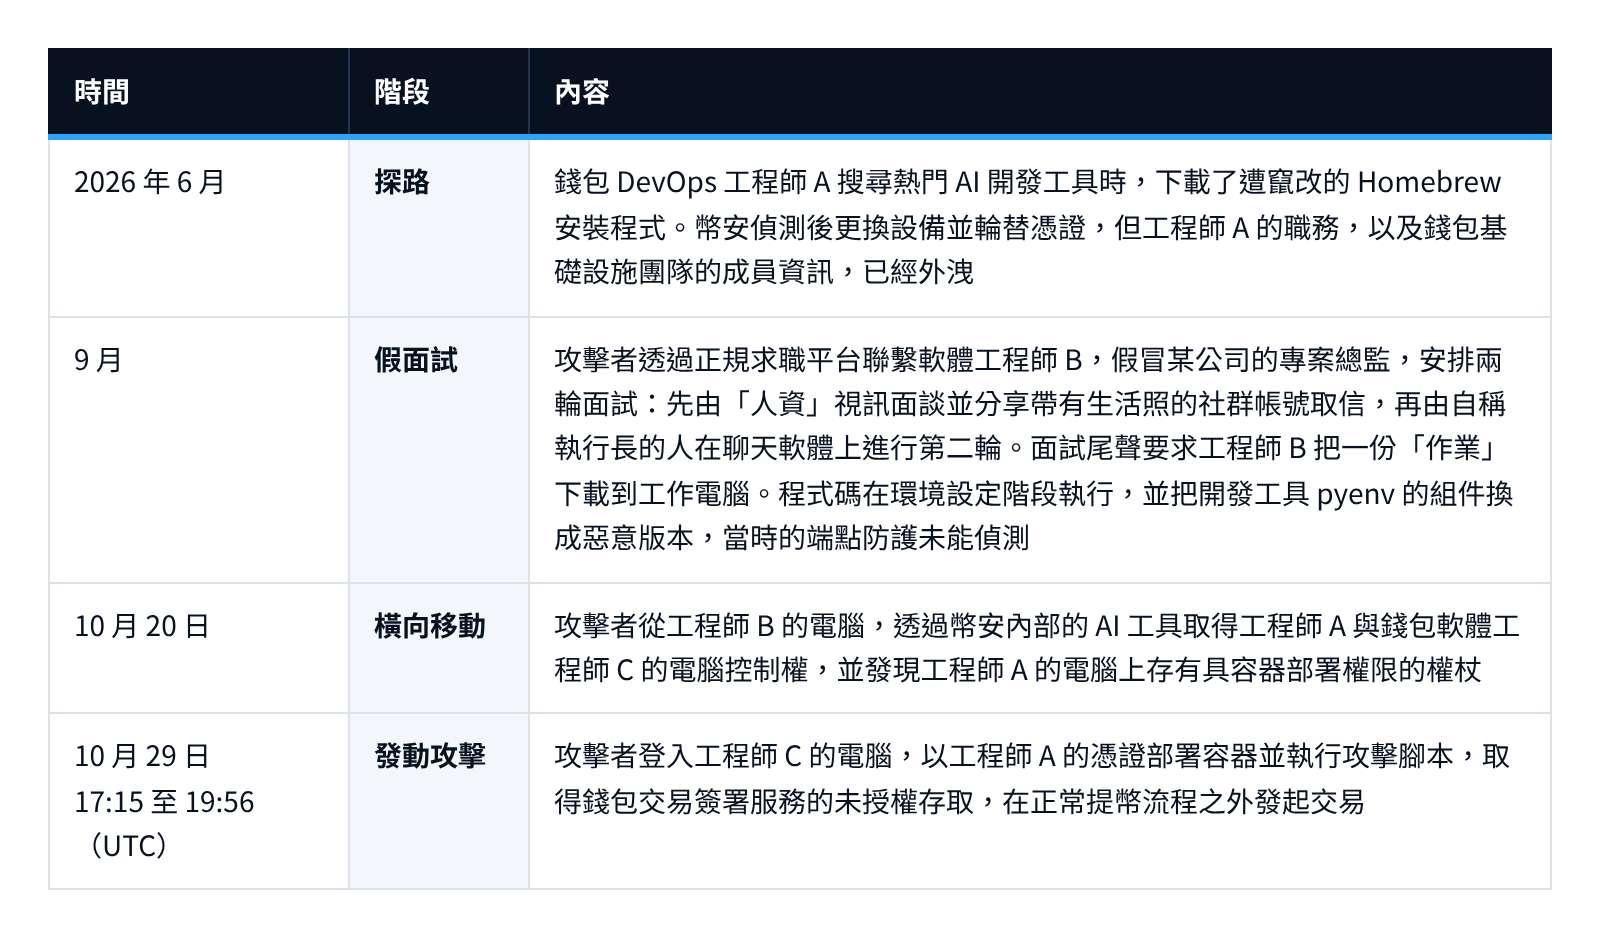
幣安 11 月 3 日公布初步調查報告,攻擊鏈拉長到近五個月,分四個階段:
取得簽署服務的控制權後,攻擊者做了兩層動作。
第一層,讓簽署服務替他簽出一般轉帳。十條鏈的熱錢包資產在約 30 分鐘內被轉往攻擊者控制的地址。
第二層只發生在以太坊。攻擊者讓簽署服務替熱錢包簽出一份 EIP-7702 授權,把該錢包地址的執行邏輯委派給攻擊者自己部署的智能合約。委派生效後,攻擊者用自己的地址發交易、自己簽名、自己付手續費,就能以熱錢包的名義轉走錢包內的資產。熱錢包的私鑰只用在那一次授權上,之後每筆轉帳都不再經過幣安內部的簽署服務。這就是幣安關閉簽署服務、暫停提領之後,以太坊熱錢包仍持續流出近四小時的原因。第三節會說明這個機制。
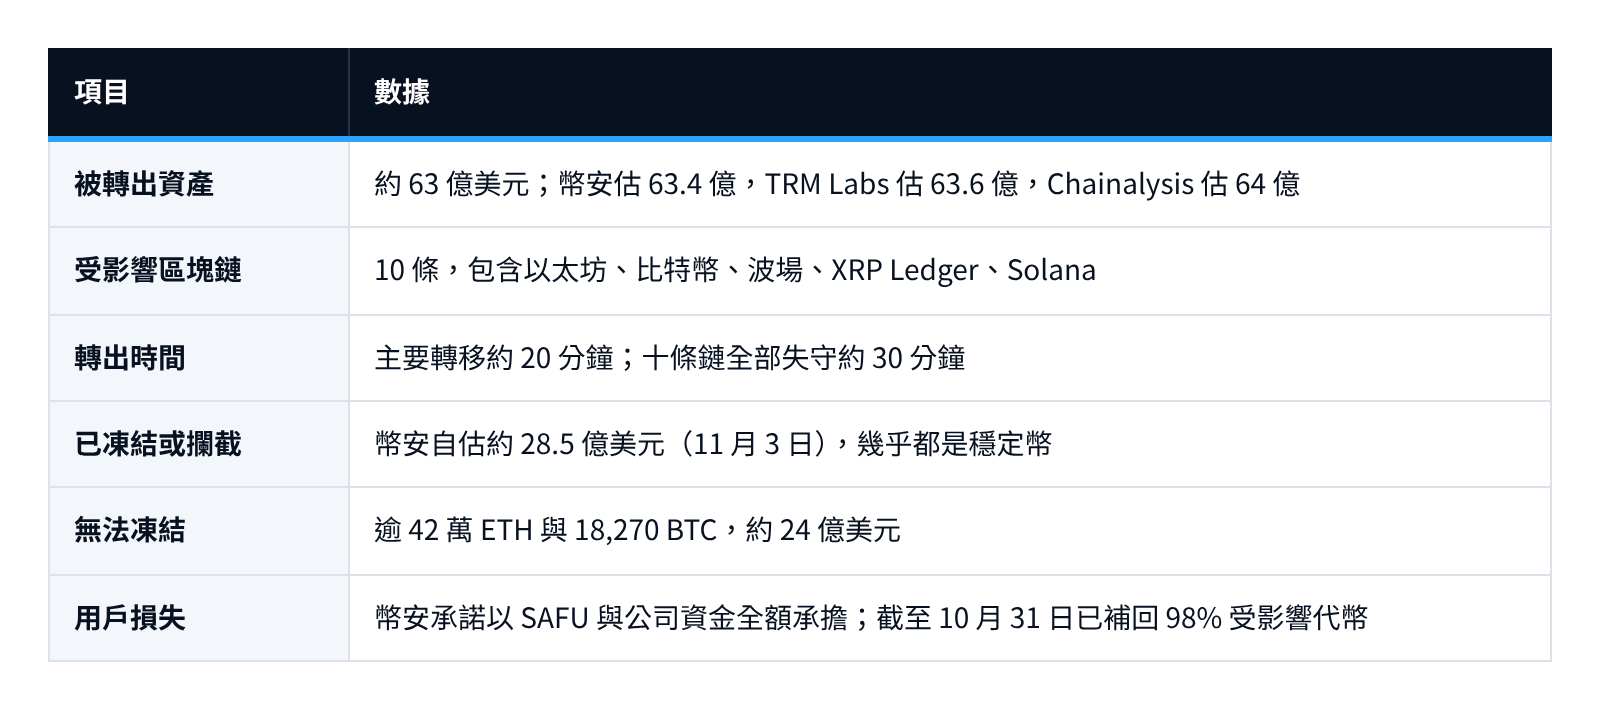
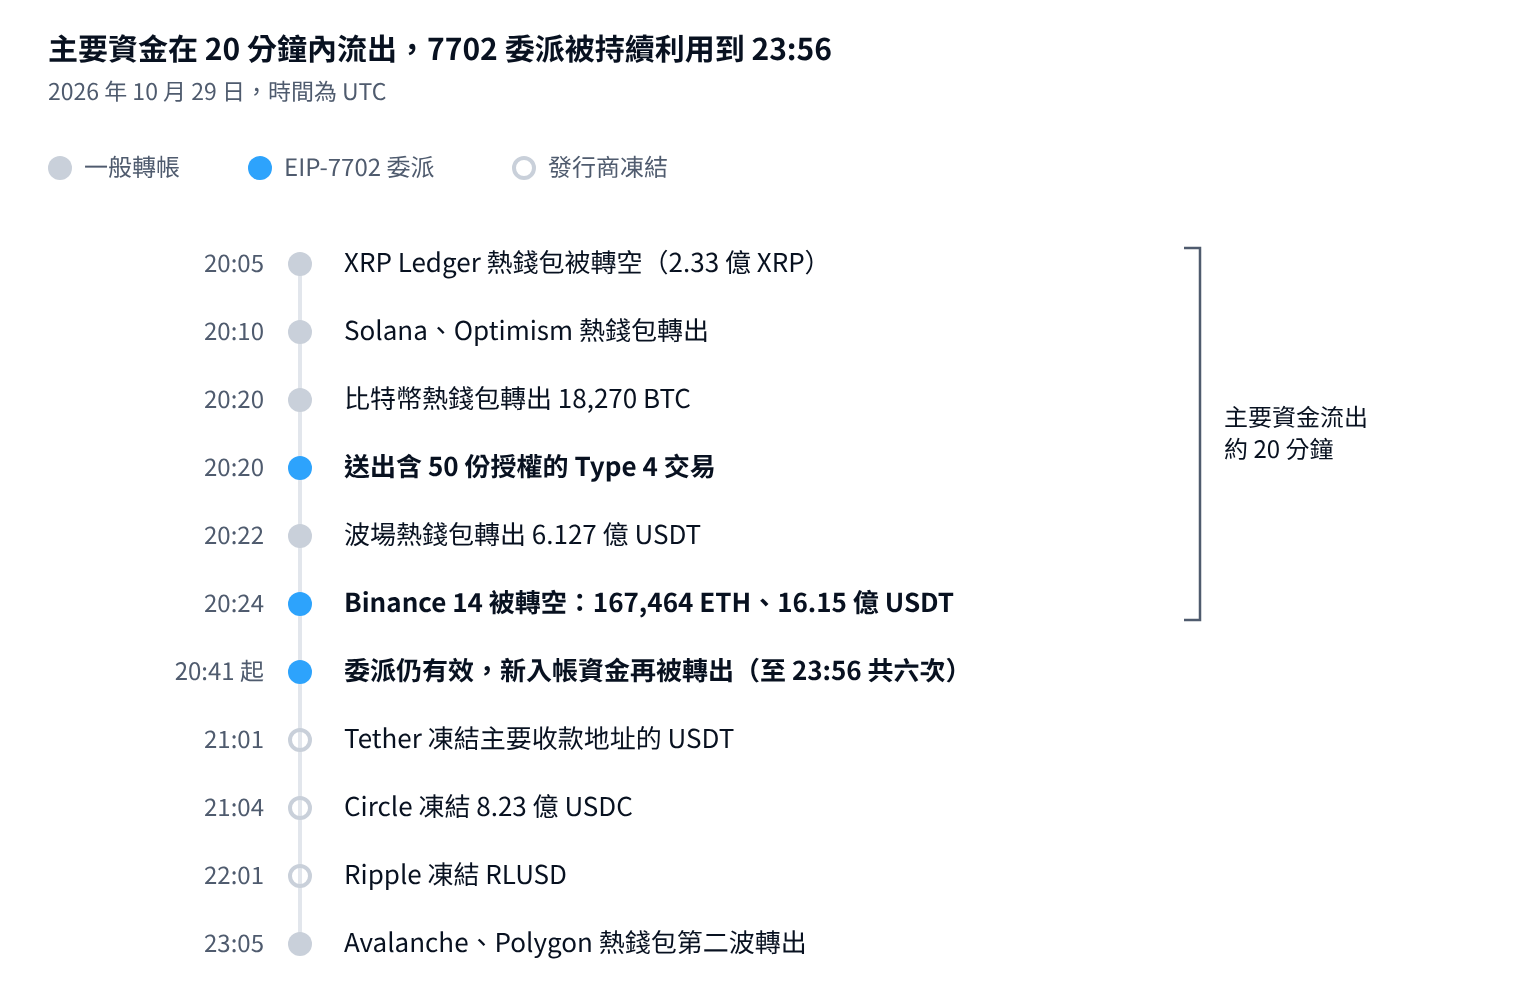
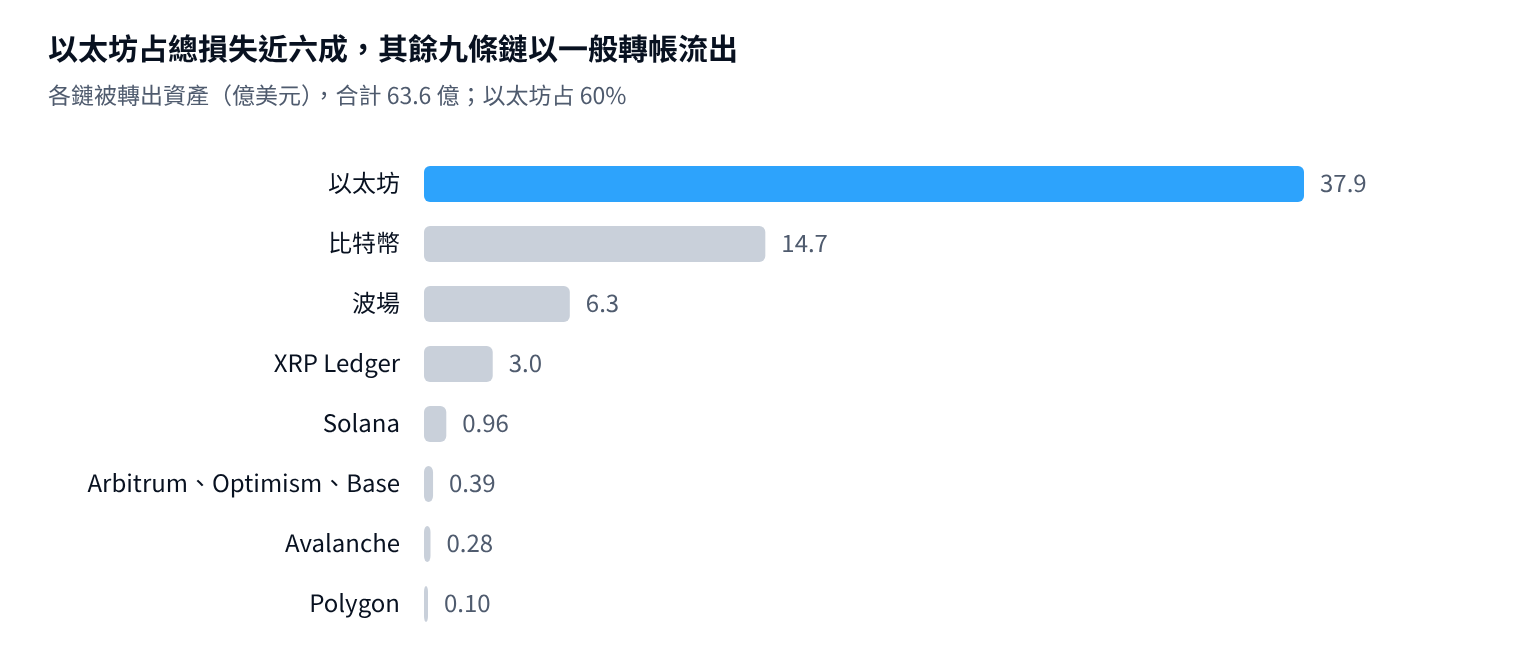
依 TRM Labs 的分析,以太坊以外的九條鏈是以一般的轉帳簽名流出,未涉及 EIP-7702,損失合計仍超過 25 億美元。幣安報告以 XRP Ledger 為例:20:05 至 20:09(UTC)四分鐘內,五個熱錢包被轉走 2.33 億 XRP。
幣安的報告仍屬初步,部分技術細節因安全考量保密,獨立審查尚在進行。
二、失效分析:簽名請求的授權驗證缺口
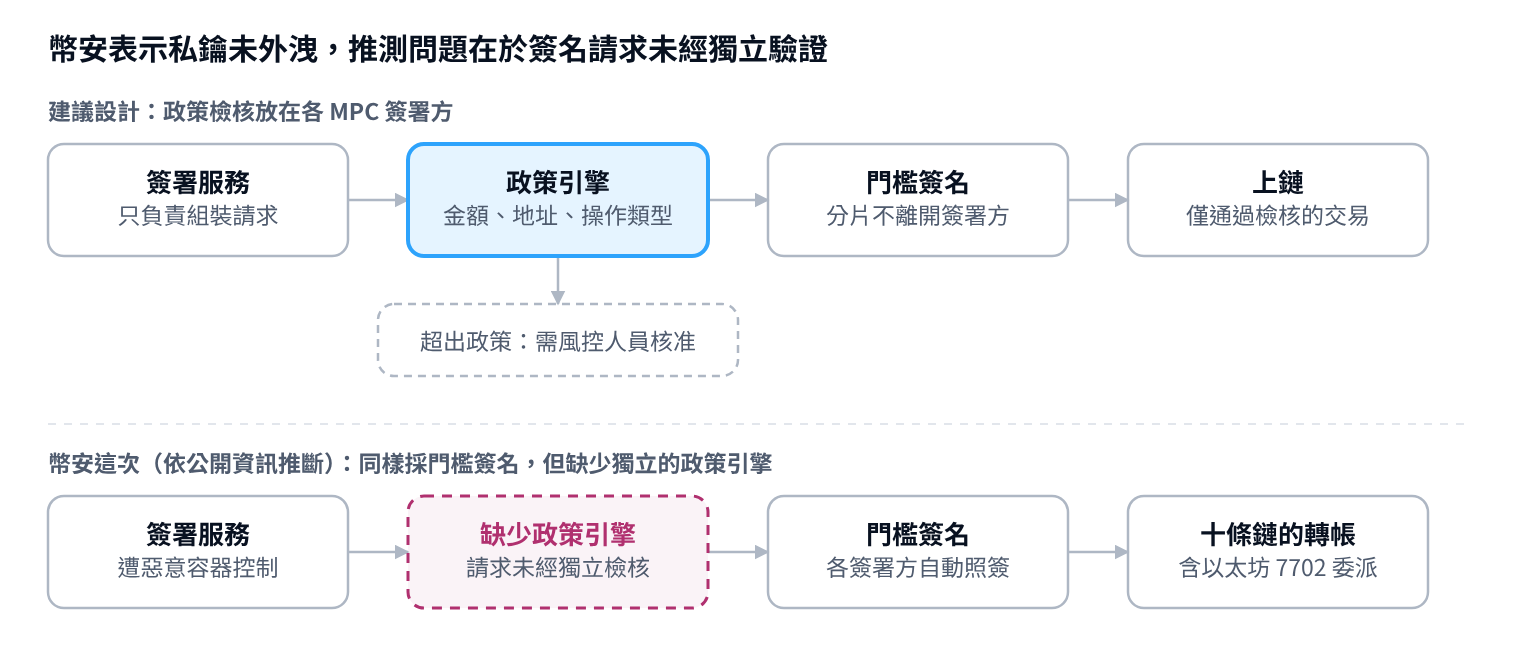
幣安的私鑰由熱錢包簽名系統管理,幣安表示目前未發現私鑰外洩。幣安的報告確認了入侵路徑:攻擊者以偷來的部署憑證在內部環境部署容器,執行腳本後取得交易簽署服務的未授權存取。報告沒有說明的是,簽署服務為什麼接受了這些請求。從已知資訊推斷,問題較可能出在簽名系統判斷「該不該簽」的方式。若簽名系統只確認請求來自內部環境,而沒有另外驗證請求本身是否經過授權,攻擊者只要能在內部環境部署一個容器,就能以合法身分送出簽名請求。TRM Labs 的鏈上分析也顯示,十條鏈的熱錢包在約 30 分鐘內都替攻擊者產出了有效簽名。
以下整理這次失守的七個環節。前兩項已由幣安報告確認,其餘是依鏈上行為與分析機構報告所做的推論,仍有待完整事後報告確認:
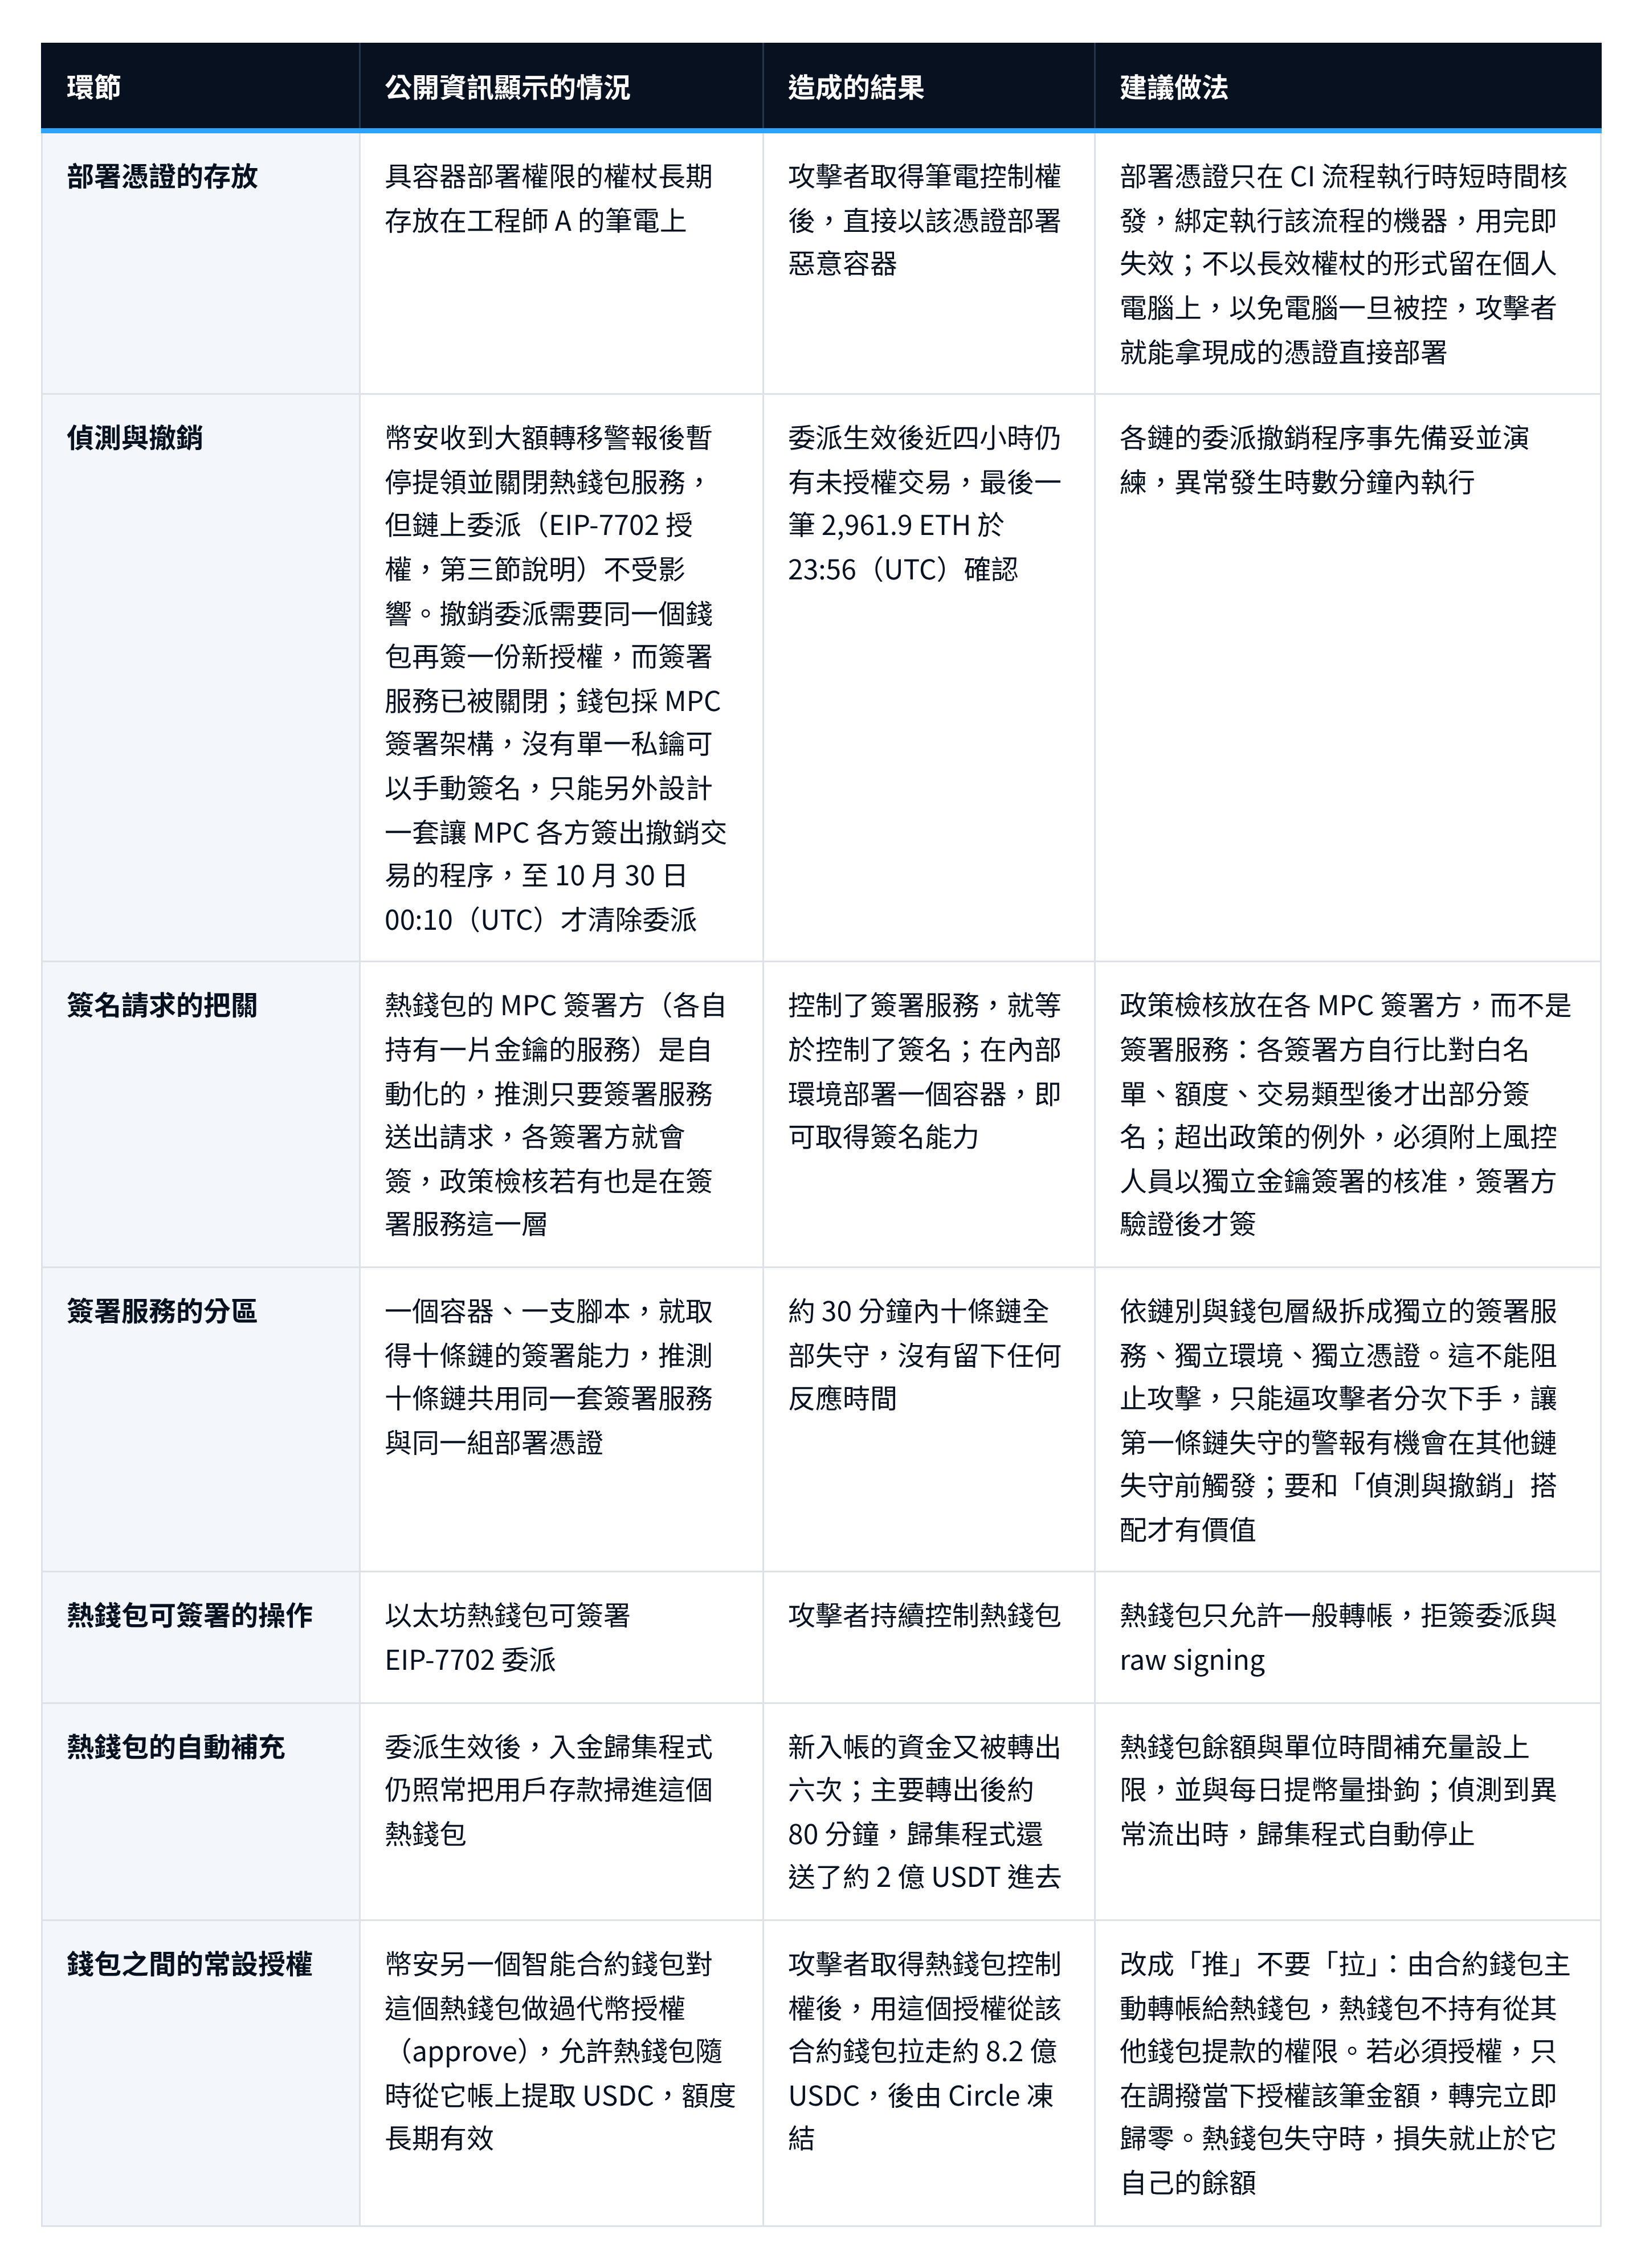
這七個環節都屬於憑證、簽名流程與權限設計的問題,沒有一個涉及加密演算法被破解。
MPC 為什麼擋不住。 很多人對 MPC 的印象是金鑰分片放在幾位主管的手機裡,每筆交易要幾個人各自核准。那是冷錢包或金庫錢包常見的用法。熱錢包每天要自動處理成千上萬筆提幣,不可能每筆都有人按,所以熱錢包的分片放在伺服器或 HSM 上,由程式自動回應簽署服務的請求。攻擊者能在約 30 分鐘內讓十條鏈的熱錢包都簽出有效簽名,反過來證明了這一點:這些分片中間沒有人。
MPC 把私鑰拆開了,但「該不該簽」的決策權沒有拆開,仍然集中在簽署服務這一個點。誰控制簽署服務,誰就能叫各簽署方算出簽名。幣安說沒有私鑰外洩,正是這個意思。Fireblocks 指出,這是產業普遍存在的結構性風險:工程端點能直接觸及簽名權限,中間卻缺少一道需要獨立密碼學核准的關卡。
解法是讓決策權也分開。 熱錢包不能靠人按,但也不能讓分片無條件聽簽署服務的。中間的做法是讓每個自動化的簽署方自己帶政策:白名單地址、單筆與單日額度、允許的交易類型,這些規則存在簽署方自己手上,不從簽署服務取得。日常提幣符合政策就照簽,熱錢包的自動化不受影響。
超出政策的操作,例如大額轉帳到陌生地址、簽署 7702 授權,簽署方一律拒簽,除非請求附上兩名風控人員各自以硬體金鑰或手機簽署的核准,簽署方驗過這些簽名才簽。前者保住熱錢包的自動化,後者保住例外操作的人為把關。攻擊者即使控制了簽署服務,偽造不了這些核准,也改不了簽署方手上的政策,簽不出這次這種交易。
這套設計不能把損失歸零。白名單內、額度內的轉帳仍然簽得出來,所以必須和熱錢包餘額上限搭配,把最壞情況壓在可承受的範圍。
另外,有人核准也不是終點。2025 年 Bybit 被盜 15 億美元時,冷錢包就是由人持金鑰的多簽,攻擊者改的是簽名介面顯示的內容,三位簽署人以為自己簽的是一筆正常轉帳。所以核准人看到的交易內容,必須在硬體上獨立解析與顯示,不能信任送來請求的那台機器。兩起事件的共同點是:私鑰都沒有外洩,被攻破的都是簽名流程。
三、攻擊手法:EIP-7702 授權與簽名端的潛在缺口
EIP-7702 是 2025 年以太坊 Pectra 升級加入的功能。一般錢包(EOA)簽署一份授權(authorization)後,會指向一份指定的智能合約;之後對這個錢包地址的呼叫,都會自動轉為執行該合約的程式碼。這讓 EOA 能像合約錢包一樣運作,例如可以做到一次處理多筆交易,或由他人代付手續費(交易裡附上合約所信任的金鑰的簽名,誰送都可以,送的人付 gas)。
攻擊者在以太坊上利用了這項授權的三個特性:
- 授權只需要錢包本身的簽名:只要熱錢包的簽名系統簽出授權,委派就會生效,不需要其他人核准。
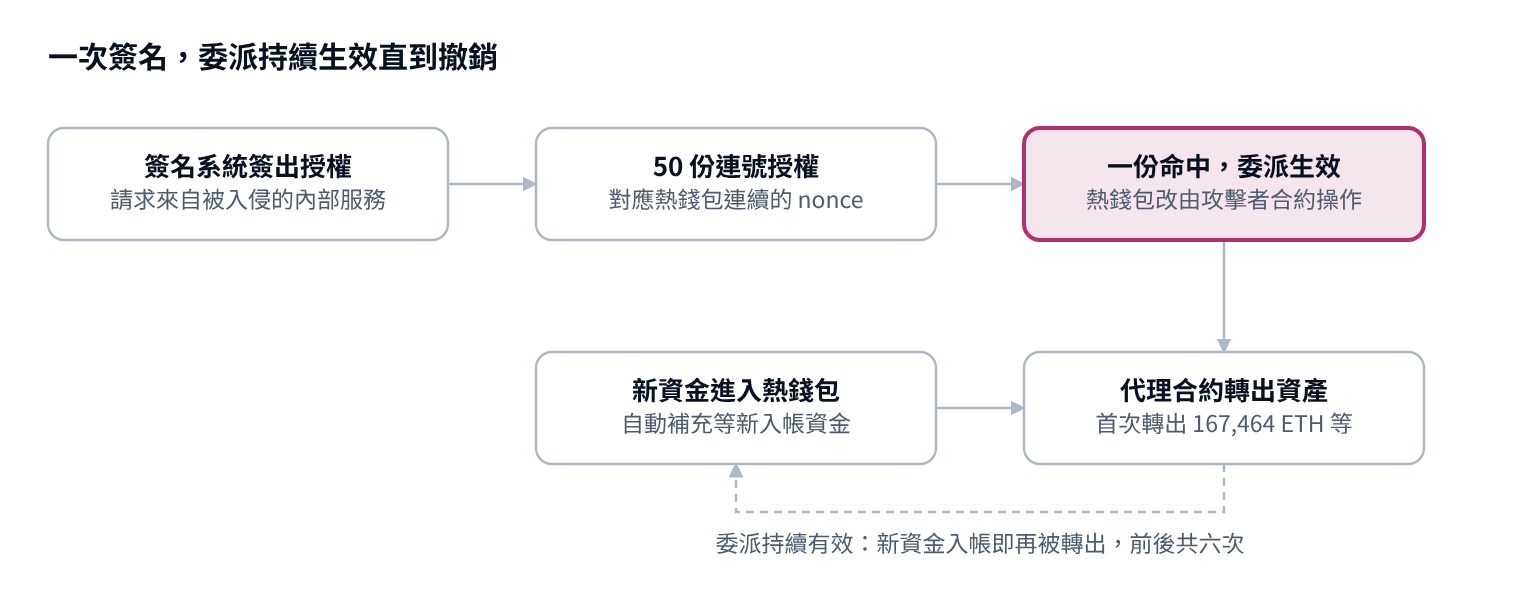
- 授權綁定錢包當下的 nonce:每份授權只在錢包目前的交易序號(nonce)下有效,而熱錢包持續處理提幣,序號不斷前進。攻擊者因此一次取得 50 份連號 nonce 的授權,確保送出時至少一份有效。
- 委派在撤銷前持續有效:除非錢包再簽一份新的授權變更或清除委派,否則指定的合約會一直生效。攻擊者指定的合約只接受攻擊者的指令。委派生效約 3 分鐘後,熱錢包內的 167,464 ETH 與 16.15 億 USDT 被一次轉出,之後新入帳的資金又被轉出六次。幣安在報告中承認,暫停提領與關閉熱錢包服務都不會讓既有委派失效。暫停熱錢包的簽署服務後,正常提幣流程裡從來沒有「簽一份撤銷授權」這種操作,沒有單一私鑰可以拿出來手動簽。幣安只能在被入侵的環境之外另外設計一套讓 MPC 各方簽出撤銷交易的程序,最後由 Binance14 錢包向零地址送出新授權才清除委派碼。
EIP-7702 不是這次事件的根本原因。比特幣、波場、XRP Ledger、Solana 等九條鏈沒有使用 7702,資產同樣被轉走,靠的只是一般的轉帳簽名。攻擊者既然能讓簽名系統簽出 7702 授權,也就能讓它直接簽出轉帳。這起事件中,私鑰沒被偷,簽名也不是偽造的,協議本身也沒有漏洞;7702 是攻擊者在以太坊上用來持續控制(延長控制時間)熱錢包的工具。
從這段攻擊路徑來看,簽名端有一個盲點:7702 授權是一則簽名訊息,不是一筆轉帳。只檢查金額和目的地址的提幣風控,看不到這類簽名;允許簽署任意訊息(raw signing)的簽名系統,也分不出自己簽的是一份委派授權。熱錢包的簽名政策應只放行一般轉帳,預設拒絕委派授權、raw signing 和任何無法辨識的交易類型與訊息格式。
7702 不是以太坊獨有的問題。其他鏈也有類似機制,只要簽一次名,就能把帳戶的控制權持續交給另一把金鑰或另一個地址:
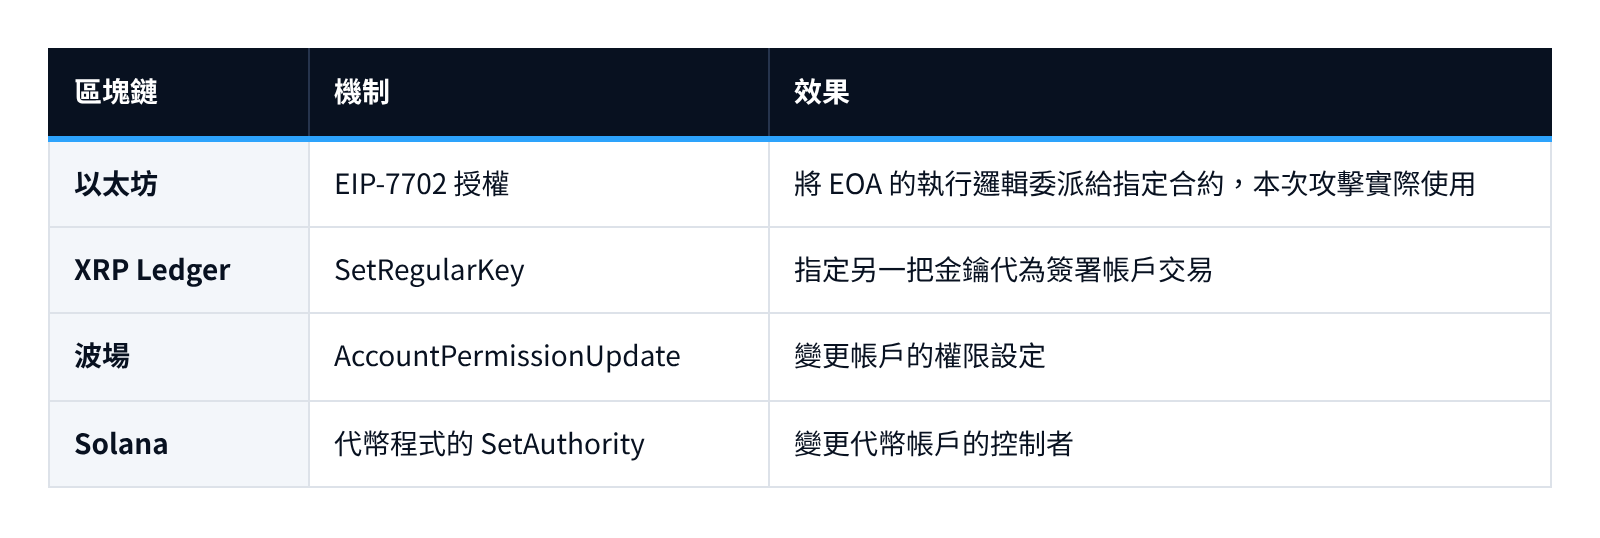
這次攻擊者在其他鏈上選擇直接轉帳,但若改簽這類交易,一樣能取得持續控制。簽名政策應把各鏈上會轉移帳戶控制權的簽名歸成同一類,一律要求多方核准,並納入即時監控。
四、結論:避免同類事件的六項檢核指標
幣安表示,2026 年至今已攔下 57 起疑似北韓的攻擊,手法包括假面試、偽裝成開發工具的惡意程式、被竄改的套件與瀏覽器擴充功能。這次仍然失守。入口是人:一場精心設計的假面試,讓工程師親手把惡意程式裝進工作電腦。接著靠開發環境擴散:內部 AI 工具成了跳板,筆電上長期存放的部署權杖成了鑰匙。
端點防護擋不住所有入口,所以本文的檢核指標放在簽署端。機構檢視自家架構時,可以用一個標準衡量:某台內部設備被攻破時,攻擊者能不能讓系統簽出不該簽的交易,損失又有沒有上限。以下六項指標可以作為起點:
- 政策檢核是否放在持有金鑰分片的 MPC 簽署方或 HSM 這一層,而不是放在組裝請求的簽署服務?簽署服務被控制時,簽署方會不會拒簽?
- 簽名政策是否已涵蓋 EIP-7702 授權等新型簽名格式,並預設拒絕無法辨識的簽名請求?
- 變更錢包權限、委派或合約設定的操作,是否需要多人核准?核准人的金鑰是否在簽署服務之外(硬體金鑰或獨立裝置),而不是由同一套系統代為核准?
- 不同鏈、不同層級的錢包,是否由獨立的簽署服務與獨立的憑證處理?一組憑證失守時,最多波及幾條鏈?
- 熱錢包的餘額與自動補充,是否有和每日提幣量掛鉤的上限?
- 錢包出現異常委派或異常流出時,團隊能否在數分鐘內偵測並撤銷?
這六項不保證擋下所有攻擊。面對國家級、組織化的對手,假設入口一定會被攻破,比假設守得住更務實。這些措施的作用在兩個方向:一是拉長時間,讓攻擊者從攻破一台設備到簽出交易之間,必須多過幾道關、多拿幾組憑證,團隊有時間偵測與反應;二是限縮範圍,讓一個環節失守時,損失止於那個環節的額度,不會像這次一樣十條鏈在 30 分鐘內一起失守。前者買的是反應時間,後者買的是損失上限。
實際動手時,建議先把現有的簽名流程從頭走一遍,逐項對照上述六項指標。盤點的產出應該是一份缺口清單。有了這份清單,機構就會知道目前的防守縱深有幾層、每一層留給團隊的反應時間有多少,以及每個環節失守時的最大損失。
這類盤點需要同時熟悉區塊鏈簽名機制與企業資安架構的人參與,一般資安團隊與區塊鏈開發團隊各自都只掌握一半。BSOS 自 2018 年起協助金融機構與市場基礎設施建置區塊鏈與數位資產系統,私鑰簽名管理架構的設計與檢視是其中的核心工作。我們期待這類檢視能成為機構持有數位資產的基本功,納入日常的風險管理週期,而非留待事件發生後補救。隨著簽名流程的設計原則在產業內普及,每一次事件的教訓都能轉成大家共同的防線,整個市場的損失上限才會一次比一次低。
延伸閱讀
以下為本文提及的技術規格與國際標準,供進一步參考:
- EIP-7702 規格:以太坊官方對委派機制的完整定義,包含授權格式、nonce 規則與撤銷方式。EIP-7702: Set Code for EOAs
- HSM:美國國家標準與技術研究院(NIST)對密碼模組的安全要求標準,是評估 HSM 產品等級的主要依據。NIST FIPS 140-3
- MPC 與門檻簽名:NIST 針對「將私鑰拆分給多方、由多方共同完成簽名」的研究與標準化專案。NIST Multi-Party Threshold Cryptography
- Policy Engine:NIST 零信任架構定義了「每一筆請求都由獨立的政策引擎判斷是否放行」的設計,正是本文所說簽名端獨立檢核的原則。NIST SP 800-207 Zero Trust Architecture
參考資料
- Binance:Preliminary Investigation Report(2026 年 11 月 3 日)
- The Hacker News:Binance Reveals How Fake Job Interviews and AI Tool Abuse Led to $6.43 Billion Theft
- TFTC:Binance Hack: Hot Wallet Signing, EIP-7702, Stablecoin Freeze
- TRM Labs:North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History
- Chainalysis:The $6.4 Billion Binance Hack: Tracing the North Korea Link
- Fireblocks:Deconstructing the Binance Exploit
- CNBC:$6.3 billion Binance hack is largest crypto theft on record
- NPR:A simple explainer of the massive $6.3 billion crypto heist at Binance
- Euronews:How the Binance hack happened and who was behind it
- Ethereum:EIP-7702: Set Code for EOAs